De EU AI Act is vanaf augustus 2026 volledig van toepassing, dus bedrijven hebben maar beperkt de tijd om leveranciers te beoordelen. Veel AI-tools voldoen nog niet aan de EU AI Act, wat bedrijven voor juridische uitdagingen en problemen bij de implementatie stelt. Je moet je bestaande AI-tools vóór augustus 2026 in overeenstemming brengen met de EU AI Act. Je kunt ook kiezen voor andere AI-platforms die voldoen aan de EU AI Act en de GDPR. Wil je meer weten over de eisen van de EU AI Act of over AI-platforms die in de EU worden gehost? Dan ben je hier aan het juiste adres.
In dit artikel bekijken we wat de EU AI Act is en waarom die belangrijk is voor bedrijven.
TL;DR
De EU AI Act treedt in augustus 2026 volledig in werking en voorziet bij niet-naleving in boetes tot € 35 miljoen of 7% van de wereldwijde omzet. De wet geldt voor aanbieders, gebruiksverantwoordelijken, importeurs en distributeurs van AI-systemen en deelt die in vier risiconiveaus in: minimaal, beperkt, hoog risico en verboden. Bedrijven vallen bij gebruik voor HR, financiën en kritieke infrastructuur doorgaans in de categorie hoog risico. Tot de verboden praktijken behoren social scoring, emotieherkenning en manipulatieve AI. Een compliancechecklist van zes punten omvat: risicoclassificatie, datagovernance (GDPR-conforme herkomst en traceerbaarheid van data), logging en audits, menselijk toezicht met de mogelijkheid om in te grijpen, transparantie en documentatie, en dataresidentie in de EU om conflicten met Amerikaanse surveillancewetten te voorkomen. ChatGPT voldoet standaard niet aan de EU AI Act, maar kan wel conform worden gebruikt via aanbieders die in de EU hosten. TextCortex biedt een kant-en-klare oplossing: frontiermodellen (GPT-5.5, Claude Opus 4.7, Gemini 3.1 Pro) en voordelige alternatieven (GLM 5.1, DeepSeek V4 Pro) als in de EU gehoste, GDPR-conforme API's, met ingebouwde AI-agents, skills, connectors en automatiseringsfuncties voor bedrijven.
Wat is de EU AI Act?
De EU AI Act is een juridisch kader voor kunstmatige intelligentie dat door de Europese Unie is vastgesteld en gefaseerd in werking treedt. De wet deelt AI-systemen in op basis van de mogelijke risico's voor de samenleving. De EU AI Act stelt regels op voor AI-modellen voor algemene doeleinden en voor zakelijk gebruik. Als je de EU AI Act niet toepast op de AI-modellen die je gebruikt, riskeer je boetes van EUR 7,5 miljoen of 1,5% van de wereldwijde jaaromzet tot EUR 35 miljoen of 7% van de wereldwijde jaaromzet.
Voor wie geldt de EU AI Act?
De EU AI Act geldt voor meerdere partijen in de AI-waardeketen, zoals aanbieders, gebruiksverantwoordelijken, importeurs, distributeurs, productfabrikanten en gemachtigden. Kort gezegd: dienstverlener zijn is al voldoende; de eindkoper valt er niet onder. Gebruik je AI voor commerciële doeleinden, dan val je onder de EU AI Act. Hier een kort overzicht van wie onder de EU AI Act valt:
- Aanbieders: aanbieders zijn personen of organisaties die AI-systemen ontwikkelen of laten ontwikkelen en ze onder hun eigen naam of merk op de markt brengen.
- Gebruiksverantwoordelijken: gebruiksverantwoordelijken zijn personen of organisaties die AI-systemen gebruiken, bijvoorbeeld organisaties of bedrijven die AI-agents inzetten om hun workflows te automatiseren.
- Importeurs: importeurs zijn personen of organisaties die in de EU gevestigd zijn en AI-systemen of -modellen van een bedrijf van buiten de EU op de markt brengen.
- Distributeurs: distributeurs zijn personen of organisaties die buiten de EU ontwikkelde AI-modellen op de EU-markt verspreiden.
Wat vereist de EU AI Act?
De EU AI Act deelt AI-modellen in vier risicocategorieën in. Risiconiveaus verwijzen naar de waarschijnlijkheid en ernst van mogelijke schade. De risiconiveaus die de EU AI Act definieert, zijn:
Minimaal risico: AI-chatbots en spamfilters
Beperkt risico: transparantieverplichtingen
Hoog risico: AI in HR, financiën, zorg en kritieke infrastructuur (voor dit niveau zijn bedrijven meestal verantwoordelijk)
Onaanvaardbaar risico: verboden praktijken
Verboden AI-praktijken
De EU AI Act noemt expliciet bepaalde verboden AI-praktijken die als onaanvaardbaar risico worden beschouwd. Zo is het verboden om AI-modellen te finetunen en te ontwikkelen om de voorkeuren, meningen of aankopen van mensen te manipuleren. Ook het verstrekken van onjuiste informatie om een gebruiker over te halen een bepaald merk of een bepaalde dienst te kopen, is verboden. Op het moment van publicatie van dit artikel omvat de lijst met verboden AI-praktijken onder meer:
- Social-scoringsystemen
- Systemen voor emotieherkenning
- AI die wordt gebruikt om kwetsbaarheden van mensen uit te buiten
- Ongericht scrapen van gezichtsafbeeldingen
- Systemen voor biometrische identificatie
- Realtime biometrische identificatie op afstand in openbare ruimten voor rechtshandhaving
De EU AI Act-checklist voor bedrijven
Finetune je AI-modellen voor je bedrijf of ben je op zoek naar AI-modellen voor gebruik binnen je bedrijf? Dan helpt de volgende checklist je op weg.
1. Risicoclassificatie
Het eerste wat je moet controleren en afvinken, is of de leverancier of aanbieder zich houdt aan de risiconiveaus van de EU AI Act. Valt de AI-tool die je gaat gebruiken onder niveau 3 van de EU AI Act, zoals AI voor financiën of HR? Controleer dan of de leverancier of aanbieder voldoet aan de regels van de EU AI Act.
2. Datagovernance
Het tweede wat je moet controleren, is waar de leverancier of aanbieder de data opslaat. Stel de leverancier of aanbieder daarvoor een paar vragen:
- Waar komen de trainingsdata vandaan?
- Zijn ze GDPR-conform?
- Kun je de herkomst van de data controleren?
Op basis van de antwoorden op deze vragen kun je inschatten of het AI-model voldoet aan de EU AI Act. De EU AI Act beschermt namelijk niet alleen de output van generatieve AI, maar alles van trainingsdata tot de opslag van klantgegevens.
3. Logging en audits
De EU AI Act vereist dat AI-systemen met een hoog risico tijdens het gebruik automatisch inputs, outputs en gebeurtenissen vastleggen. Deze logs moeten worden bewaard gedurende een periode die past bij het doel van het systeem, en gebruiksverantwoordelijken moeten het besluitvormingsspoor kunnen reconstrueren. Zorg er daarom voor dat de leverancier of aanbieder systemen voor logging, monitoring en audits biedt. Een paar vragen die je de leverancier of aanbieder kunt stellen:
- Houden jullie automatisch logs bij van alle inputs, outputs en systeemgebeurtenissen?
- Hoe lang worden de logs bewaard?
- Waar worden de logs opgeslagen?
4. Menselijk toezicht
De EU AI Act vereist dat AI-systemen met een hoog risico zo zijn ontworpen dat effectief menselijk toezicht mogelijk is. Natuurlijke personen moeten in staat zijn om:
- de mogelijkheden en beperkingen van het systeem te begrijpen
- outputs correct te interpreteren
- in bepaalde situaties te besluiten het systeem niet te gebruiken
- in te grijpen in de werking van het systeem
Vragen die je de leverancier of aanbieder kunt stellen:
- Welke human-in-the-loop-mechanismen zijn in het systeem ingebouwd?
- Kan een menselijke operator een AI-output overrulen, terugdraaien of negeren?
- Is er trainingsdocumentatie voor de mensen die toezicht houden?
5. Transparantie & documentatie
De EU AI Act vereist dat AI-systemen vergezeld gaan van gebruiksinstructies met onder meer het beoogde doel, beperkingen, prestatiekenmerken, bekende risico's en voorzienbare scenario's van misbruik. Daarnaast vereist de EU AI Act dat gebruikers transparant en eerlijk worden geïnformeerd wanneer ze met AI communiceren.
Vragen die je de leverancier of aanbieder kunt stellen:
- Bieden jullie duidelijke documentatie over het beoogde doel, de beperkingen en bekende faalwijzen?
- Is er een model card of system card met prestatiegegevens?
- Wordt bij gebruik als chatbot of assistent aan eindgebruikers kenbaar gemaakt dat content door AI is gegenereerd?
6. Dataresidentie in de EU
Hoewel de EU AI Act hosting in de EU niet expliciet verplicht stelt, vereisen uitspraken over de GDPR in de praktijk dat de verwerking van persoonsgegevens niet onder Amerikaanse surveillancewetten valt. Voor AI-systemen met een hoog risico die persoonsgegevens verwerken, is dataresidentie in de EU de enige praktische manier om tegelijk aan de AI Act en de GDPR te voldoen.
TextCortex: de AI-oplossing die voldoet aan de EU AI Act
Wil je een AI-systeem dat voldoet aan de EU AI Act en de GDPR in je bedrijf integreren? Dan is TextCortex de oplossing voor jou. TextCortex is een LLM-aanbieder en zakelijke AI-oplossing die aan alle eisen van de EU AI Act voldoet, je data opslaat en beschermt op servers in de EU, en frontier-AI-modellen aanbiedt in overeenstemming met de EU AI Act.
Gebruik frontiermodellen gehost in de EU
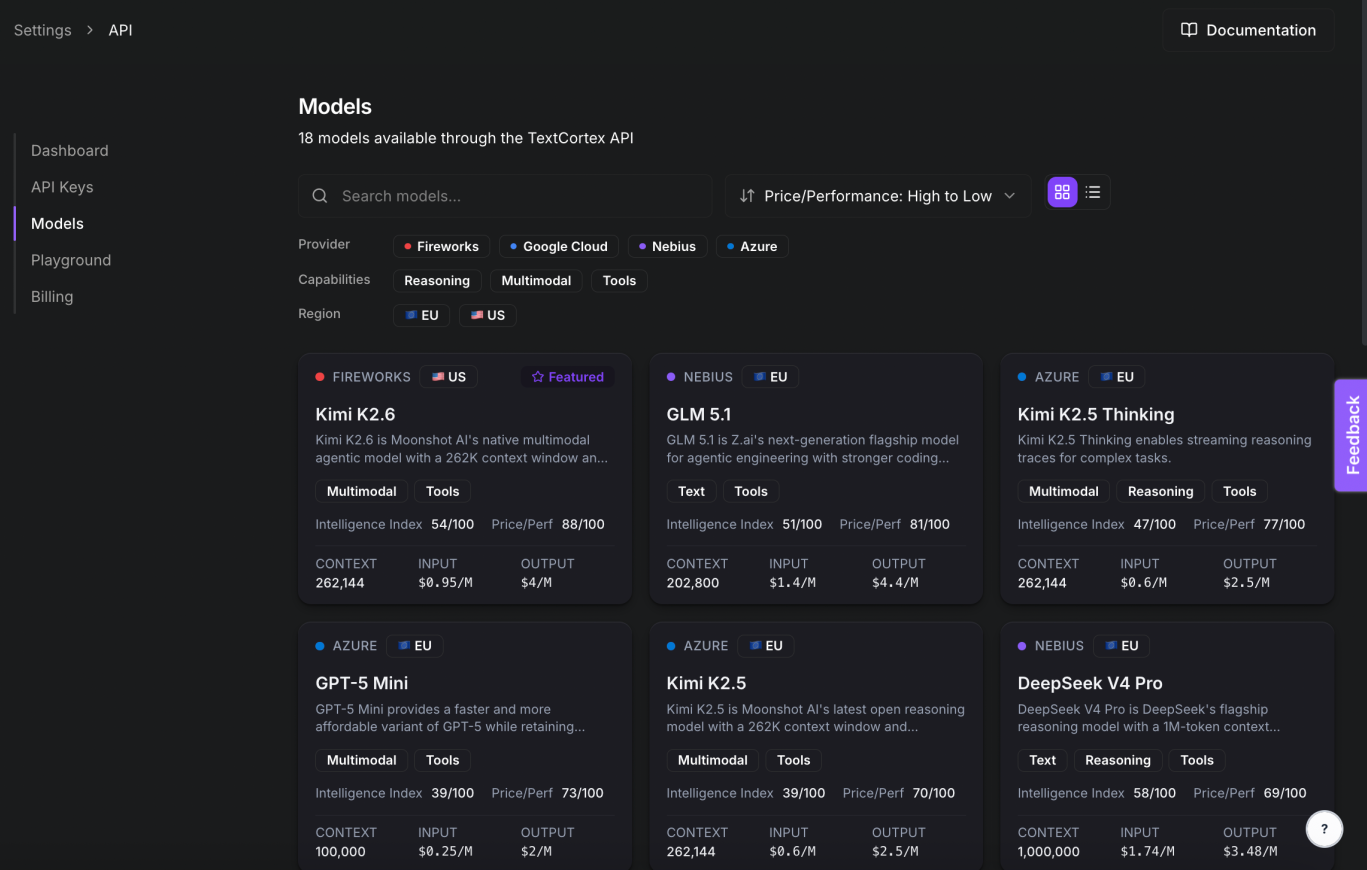
Met TextCortex kun je geavanceerde frontiermodellen zoals GPT-5.5, GPT-5.4, Claude Opus 4.7, Claude Sonnet 4.6 en Gemini Pro 3.1 in de EU gehost en conform de EU AI Act in je bedrijfsworkflows integreren. TextCortex biedt frontiermodellen en voordeligere, krachtige alternatieven zoals GLM 5.1 en DeepSeek V4 Pro, in de EU gehost, via één API.
AI-agents en zakelijke functies
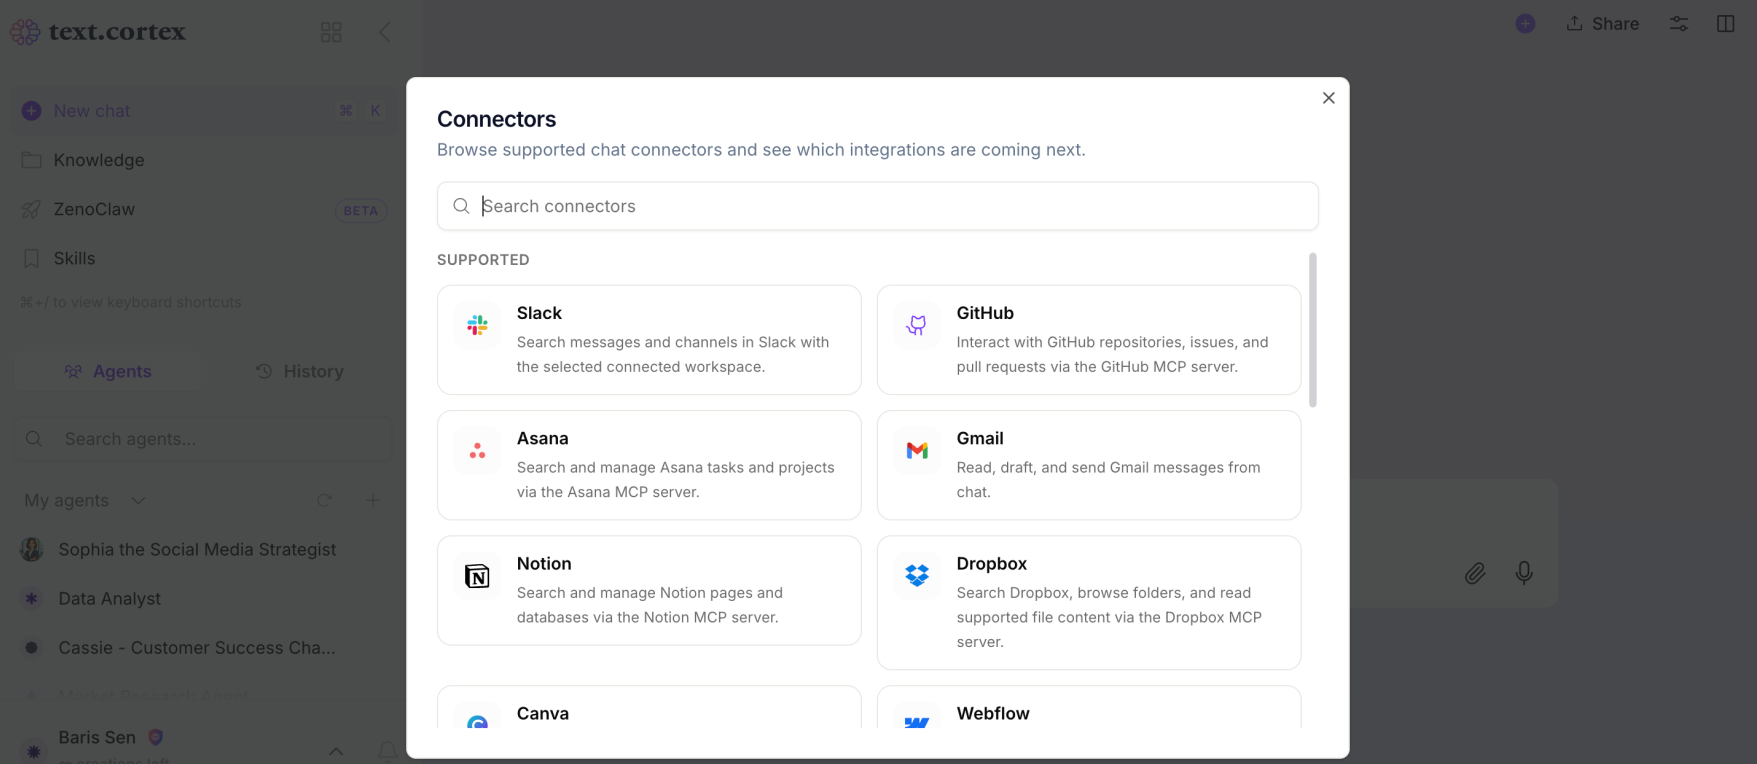
Wil je de workflows van je bedrijf automatiseren of je kennismanagement verbeteren? Dan is TextCortex de oplossing die je zoekt. TextCortex biedt een framework voor AI-agents, skills en connectors die je kunt aanpassen voor specifieke taken. Met het AI-agentframework bouw je automatiseringen voor specifieke taken of afdelingen, met skills voeg je op use cases gerichte functies toe aan je agents, en met connectors geef je je agents toegang tot de apps die ze nodig hebben.
Veelgestelde vragen
Wat zijn de boetes bij niet-naleving van de EU AI Act?
Als je de EU AI Act niet toepast op je AI-modellen, riskeer je boetes van EUR 7,5 miljoen of 1,5% van de wereldwijde jaaromzet tot EUR 35 miljoen of 7% van de wereldwijde jaaromzet.
Voldoet ChatGPT aan de EU AI Act?
Nee, ChatGPT voldoet niet aan de EU AI Act, niet in de gratis versie en ook niet in de betaalde abonnementen. Via TextCortex kun je ChatGPT-modellen echter in de EU gehost en conform de EU AI Act gebruiken.
Wat vereist de EU AI Act van AI-leveranciers?
De EU AI Act verplicht AI-leveranciers om hun systemen in te delen naar risiconiveau (minimaal, beperkt, hoog risico of verboden), systemen voor risicobeheer en datagovernance te onderhouden, conformiteitsdocumentatie te leveren voor AI met een hoog risico, menselijk toezicht te waarborgen en automatische auditlogs bij te houden.