EU:s AI-förordning (EU AI Act) börjar gälla fullt ut i augusti 2026, vilket innebär att företag har begränsad tid på sig att utvärdera leverantörer. Många AI-verktyg följer ännu inte AI-förordningen, vilket skapar juridiska utmaningar och problem vid införandet för företag. Du behöver se till att dina befintliga AI-verktyg följer AI-förordningen senast i augusti 2026. Alternativt kan du välja andra AI-plattformar som följer både AI-förordningen och GDPR. Om du är nyfiken på kraven i AI-förordningen eller vill veta mer om EU-hostade AI-plattformar som du kan använda, har du kommit rätt.
I den här artikeln går vi igenom vad EU:s AI-förordning är och varför den är viktig för företag.
Kortfattat
EU:s AI-förordning träder i full kraft i augusti 2026 och innebär sanktionsavgifter på upp till 35 miljoner euro eller 7 % av den globala omsättningen vid bristande efterlevnad. Den gäller för leverantörer, tillhandahållare, importörer och distributörer av AI-system och delar in dem i fyra risknivåer – minimal, begränsad, hög och förbjuden. Företag hamnar vanligtvis i högrisknivån vid användning inom HR, finans och kritisk infrastruktur. Förbjudna metoder omfattar social poängsättning, känsloigenkänning och manipulativ AI. En checklista med sex punkter omfattar: riskklassificering, datastyrning (GDPR-kompatibel datakälla och spårbarhet), loggning och granskning, mänsklig tillsyn med möjlighet att ingripa, transparens och dokumentation samt datalagring inom EU för att undvika konflikter med amerikanska övervakningslagar. ChatGPT följer inte AI-förordningen som standard, men kan användas på ett regelefterlevande sätt via EU-hostade leverantörer. TextCortex erbjuder en färdig lösning med frontiermodeller (GPT-5.5, Claude Opus 4.7, Gemini 3.1 Pro) och prisvärda alternativ (GLM 5.1, DeepSeek V4 Pro) som EU-hostade, GDPR-kompatibla API:er med inbyggda AI-agenter, skills, kopplingar och automatiseringsfunktioner för företag.
Vad är EU:s AI-förordning?
EU:s AI-förordning är ett rättsligt ramverk för artificiell intelligens som antagits av Europeiska unionen och som träder i kraft stegvis. Den klassificerar AI-system efter de potentiella risker de innebär för samhället. AI-förordningen fastställer regler för både AI-modeller för allmänna ändamål och AI-modeller för företagsanvändning. Om du inte tillämpar AI-förordningen på de AI-modeller du använder kan det leda till sanktionsavgifter från 7,5 miljoner EUR eller 1,5 % av den globala årsomsättningen upp till 35 miljoner EUR eller 7 % av den globala årsomsättningen.
Vem omfattas av EU:s AI-förordning?
EU:s AI-förordning gäller för flera aktörer i AI-värdekedjan, till exempel leverantörer, tillhandahållare, importörer, distributörer, produkttillverkare och ombud. Kort sagt räcker det att vara tjänsteleverantör; slutköparen påverkas inte. Om du använder AI i kommersiellt syfte omfattas du av AI-förordningen. Här är en snabb överblick över vilka som omfattas av AI-förordningen:
- Leverantörer: Leverantörer är personer eller organisationer som utvecklar AI-system eller låter utveckla dem för egen räkning och släpper ut dem på marknaden under eget namn eller varumärke.
- Tillhandahållare: Tillhandahållare är personer eller organisationer som använder AI-system, till exempel organisationer eller företag som använder AI-agenter för att automatisera sina arbetsflöden.
- Importörer: Importörer är personer eller organisationer som finns eller är etablerade i EU och som för in AI-system eller AI-modeller från ett företag etablerat utanför EU.
- Distributörer: Distributörer är personer eller organisationer som distribuerar AI-modeller som utvecklats utanför EU på EU-marknaden.
Vad kräver EU:s AI-förordning?
EU:s AI-förordning delar in AI-modeller i fyra olika riskkategorier. Risknivåerna avser sannolikheten för och allvaret i den potentiella skadan. De risknivåer som AI-förordningen definierar är:
Minimal risk: AI-chattbottar och skräppostfilter
Begränsad risk: transparenskrav
Hög risk: AI inom HR, finans, hälso- och sjukvård och kritisk infrastruktur (det är oftast för denna nivå som företag ansvarar)
Oacceptabel risk: förbjudna metoder
Förbjudna AI-metoder
EU:s AI-förordning listar uttryckligen vissa förbjudna AI-metoder som anses innebära en oacceptabel risknivå. Att till exempel finjustera och utveckla AI-modeller för att manipulera människors preferenser, åsikter eller köp är en av de förbjudna AI-metoderna. Det är också förbjudet att lämna falsk information för att övertala en användare att köpa ett visst varumärke eller en viss tjänst. Den ofullständiga listan över förbjudna AI-metoder när den här artikeln publicerades omfattar:
- System för social poängsättning
- System för känsloigenkänning
- AI som används för att utnyttja människors sårbarheter
- Oriktad skrapning av ansiktsbilder
- System för biometrisk identifiering
- Brottsbekämpande användning av biometrisk fjärridentifiering i realtid på allmän plats
Checklista för EU:s AI-förordning för företag
Om du finjusterar AI-modeller för ditt företag eller letar efter AI-modeller att använda i ditt företag är följande checklista till hjälp.
1. Riskklassificering
Det första du bör kontrollera och bocka av är om leverantören följer AI-förordningens risknivåer. Om AI-verktyget du ska använda hamnar på nivå 3 i AI-förordningen, till exempel AI för finans eller HR, ska du kontrollera att leverantören följer reglerna i AI-förordningen.
2. Datastyrning
Det andra du behöver kontrollera är var leverantören lagrar data. Här behöver du ställa några frågor till leverantören:
- Var kommer träningsdatan ifrån?
- Är den GDPR-kompatibel?
- Går det att granska datans ursprung och spårbarhet?
Utifrån svaren på dessa frågor kan du avgöra om AI-modellen följer AI-förordningen. AI-förordningen omfattar nämligen inte bara resultaten från generativ AI, utan allt från träningsdata till lagring av kunddata.
3. Loggning och granskning
AI-förordningen kräver att AI-system med hög risk automatiskt loggar indata, utdata och händelser under drift. Loggarna måste sparas under en period som är lämplig för systemets syfte, och tillhandahållare måste kunna rekonstruera beslutskedjan. Därför behöver du säkerställa att leverantören erbjuder system för loggning, övervakning och granskning. Här är några frågor du kan ställa till leverantören:
- Sparar ni automatiska loggar över alla indata, utdata och systemhändelser?
- Hur länge sparas loggarna?
- Var lagras loggarna?
4. Mänsklig tillsyn
AI-förordningen kräver att AI-system med hög risk utformas för effektiv mänsklig tillsyn. Fysiska personer måste kunna:
- förstå systemets förmågor och begränsningar
- tolka resultaten korrekt
- besluta att inte använda systemet i vissa situationer
- ingripa i systemets drift
Frågor du kan ställa till leverantören:
- Vilka human-in-the-loop-mekanismer finns inbyggda i systemet?
- Kan en mänsklig operatör åsidosätta, ångra eller bortse från ett AI-resultat?
- Finns det utbildningsdokumentation för dem som utövar tillsyn?
5. Transparens & dokumentation
AI-förordningen kräver att AI-system åtföljs av bruksanvisningar som bland annat anger avsett ändamål, begränsningar, prestandaegenskaper, kända risker och förutsebara scenarier för felaktig användning. Dessutom kräver AI-förordningen att användare får transparent och ärlig information när de interagerar med AI.
Frågor du kan ställa till leverantören:
- Tillhandahåller ni tydlig dokumentation om avsett ändamål, begränsningar och kända felmoder?
- Finns det ett model card eller system card med prestandamått?
- Vid användning som chattbot eller assistent, får slutanvändarna veta att innehållet är AI-genererat?
6. Datalagring inom EU
Även om AI-förordningen inte uttryckligen kräver hosting inom EU, innebär domar kring GDPR i praktiken att behandling av personuppgifter inte får omfattas av amerikanska övervakningslagar. För AI-system med hög risk som behandlar personuppgifter är datalagring inom EU det enda praktiska sättet att uppfylla både AI-förordningen och GDPR samtidigt.
TextCortex: AI-lösningen som följer EU:s AI-förordning
Om du vill integrera ett AI-system som följer EU:s AI-förordning och GDPR i ditt företag är TextCortex lösningen för dig. TextCortex är en LLM-leverantör och AI-lösning för företag som uppfyller alla krav i AI-förordningen, lagrar och skyddar dina data på EU-hostade servrar och erbjuder frontier-AI-modeller i enlighet med AI-förordningen.
Använd frontiermodeller hostade i EU
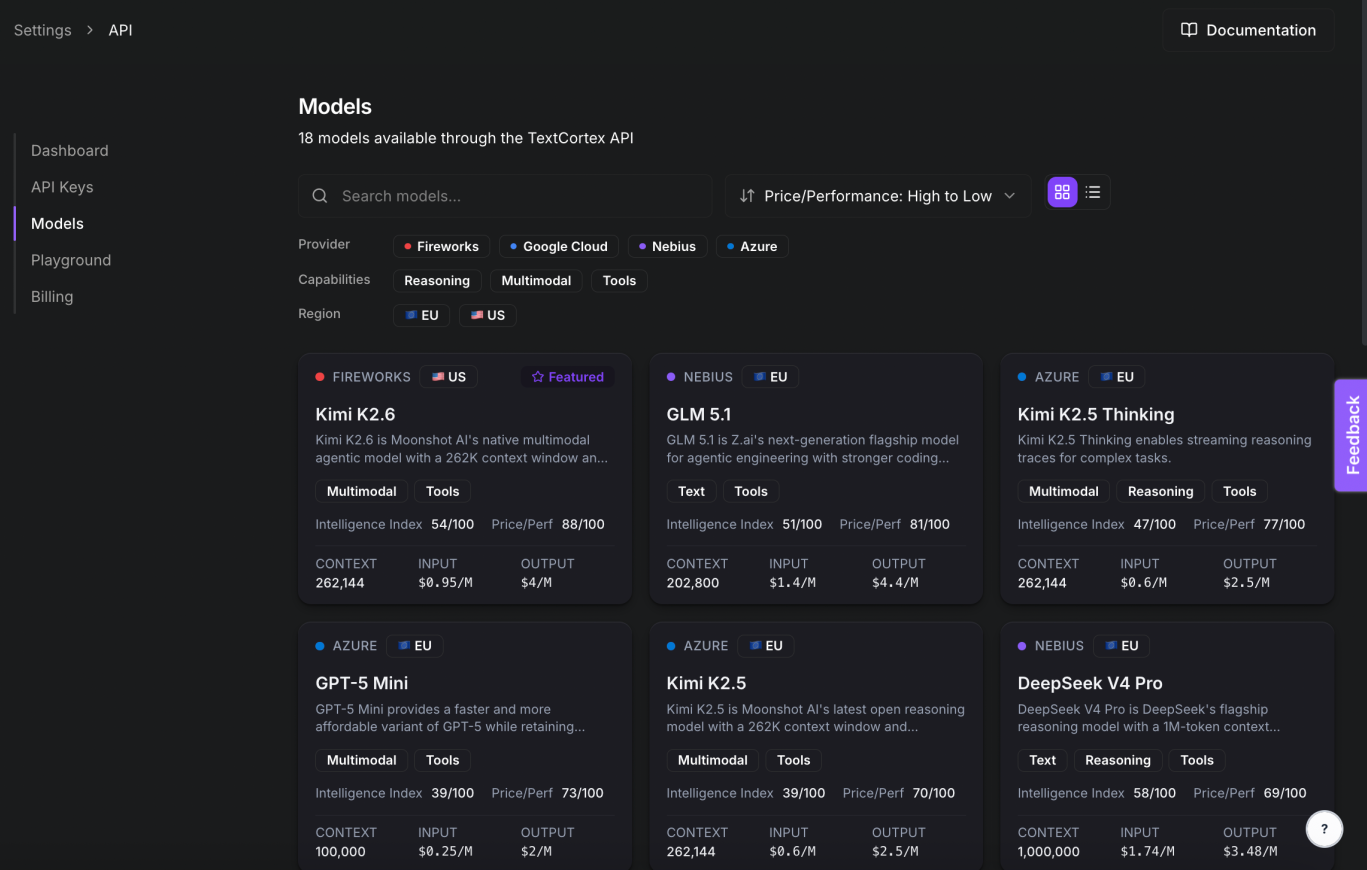
Med TextCortex kan du integrera avancerade frontiermodeller som GPT-5.5, GPT-5.4, Claude Opus 4.7, Claude Sonnet 4.6 och Gemini Pro 3.1 i ditt företags arbetsflöden, EU-hostade och i enlighet med AI-förordningen. TextCortex erbjuder frontiermodeller och mer prisvärda, kraftfulla alternativ som GLM 5.1 och DeepSeek V4 Pro, EU-hostade, via ett enda API.
AI-agenter och företagsfunktioner
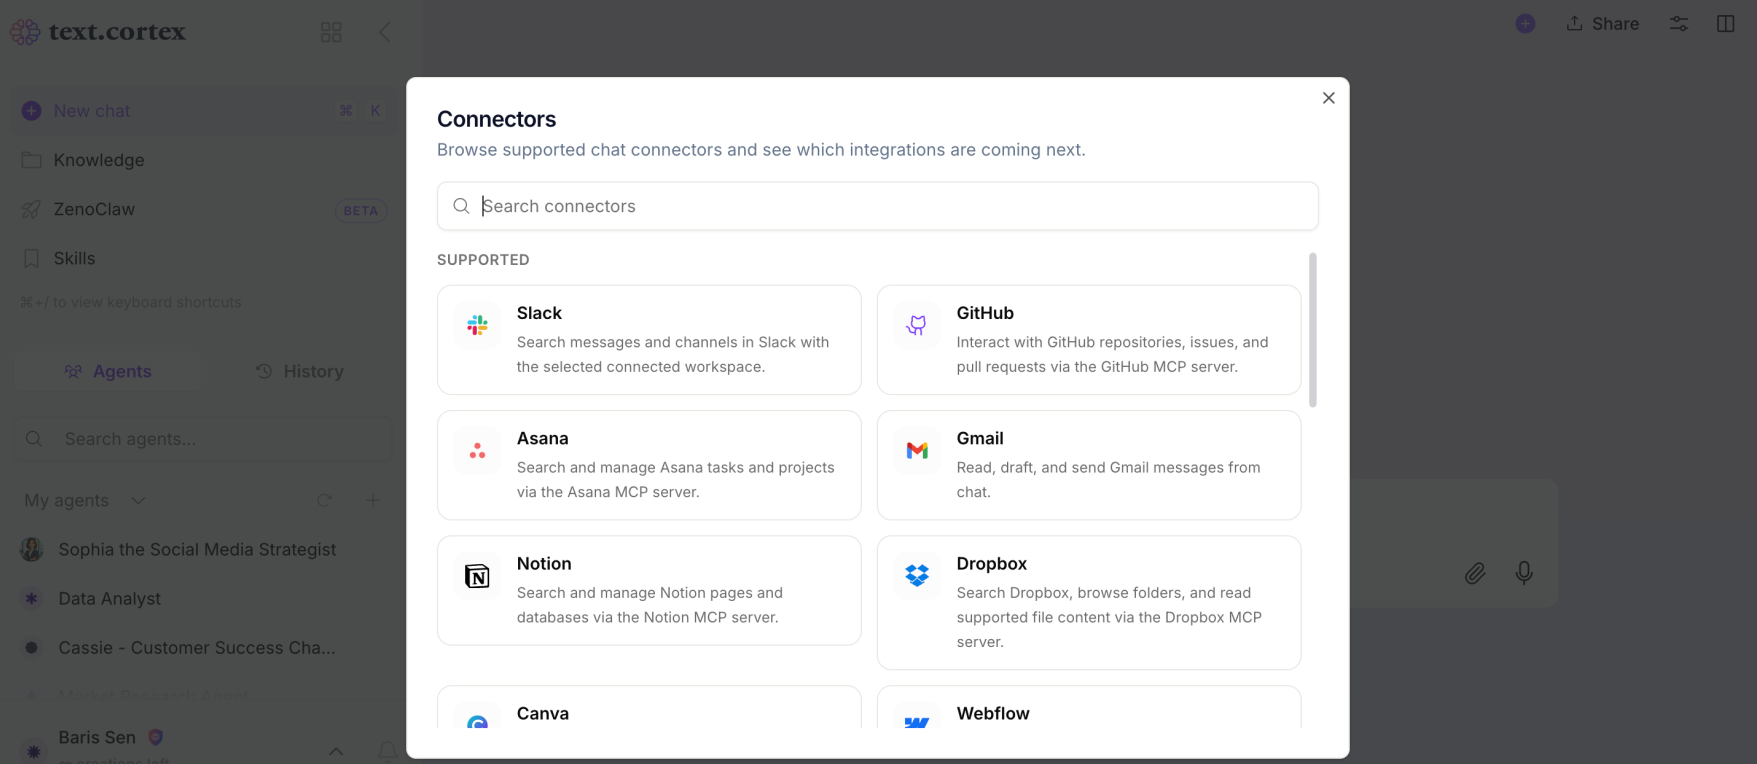
Om du vill automatisera ditt företags arbetsflöden eller förbättra kunskapshanteringen är TextCortex lösningen du letar efter. TextCortex har ett ramverk för AI-agenter, skills och kopplingar som du kan anpassa för specifika uppgifter. Med ramverket för AI-agenter kan du bygga automatiseringar för specifika uppgifter eller avdelningar, med skills kan du ge dina agenter funktioner för specifika användningsfall, och med kopplingar kan du ge dina agenter åtkomst till de appar de behöver.
Vanliga frågor och svar
Vilka sanktioner gäller vid bristande efterlevnad av EU:s AI-förordning?
Om du inte tillämpar AI-förordningen på dina AI-modeller kan det leda till sanktionsavgifter från 7,5 miljoner EUR eller 1,5 % av den globala årsomsättningen upp till 35 miljoner EUR eller 7 % av den globala årsomsättningen.
Följer ChatGPT EU:s AI-förordning?
Nej, ChatGPT följer inte AI-förordningen, varken i gratisversionen eller i de betalda abonnemangen. Via TextCortex kan du dock använda ChatGPT-modeller EU-hostade och i enlighet med AI-förordningen.
Vad kräver EU:s AI-förordning av AI-leverantörer?
EU:s AI-förordning kräver att AI-leverantörer klassificerar sina system efter risknivå (minimal, begränsad, hög eller förbjuden), upprätthåller system för riskhantering och datastyrning, tillhandahåller dokumentation om överensstämmelse för AI med hög risk, säkerställer mänsklig tillsyn och för automatiska granskningsloggar.