L'AI Act UE diventa pienamente applicabile ad agosto 2026: le aziende hanno quindi poco tempo per valutare i fornitori. Molti strumenti di IA non sono ancora conformi all'AI Act, il che crea problemi legali e di implementazione per le aziende. Devi rendere conformi all'AI Act i tuoi strumenti di IA attuali entro agosto 2026. In alternativa, puoi valutare altre piattaforme di IA conformi sia all'AI Act sia al GDPR. Se vuoi conoscere i requisiti dell'AI Act o scoprire le piattaforme di IA ospitate nell'UE che puoi utilizzare, sei nel posto giusto.
In questo articolo vedremo cos'è l'AI Act UE e perché è importante per le aziende.
In breve
L'AI Act UE entra pienamente in vigore ad agosto 2026 e prevede sanzioni fino a 35 milioni di € o al 7% del fatturato mondiale in caso di mancata conformità. Si applica a fornitori, deployer, importatori e distributori di sistemi di IA e li classifica in quattro livelli di rischio (minimo, limitato, alto e vietato); le aziende rientrano in genere nel livello ad alto rischio per gli usi in ambito HR, finanza e infrastrutture critiche. Tra le pratiche vietate figurano il social scoring, il riconoscimento delle emozioni e l'IA manipolativa. Una checklist di conformità in sei punti comprende: classificazione del rischio, data governance (provenienza e tracciabilità dei dati conformi al GDPR), registrazione e audit, supervisione umana con possibilità di intervento, trasparenza e documentazione, e residenza dei dati nell'UE per evitare conflitti con le leggi di sorveglianza statunitensi. ChatGPT non è conforme all'AI Act per impostazione predefinita, ma è possibile utilizzarlo in modo conforme tramite fornitori ospitati nell'UE. TextCortex offre una soluzione pronta all'uso: modelli di frontiera (GPT-5.5, Claude Opus 4.7, Gemini 3.1 Pro) e alternative economiche (GLM 5.1, DeepSeek V4 Pro) come API ospitate nell'UE e conformi al GDPR, con agenti IA, skill, connettori e funzionalità di automazione aziendale integrati.
Cos'è l'AI Act UE?
L'AI Act UE è un quadro giuridico per l'intelligenza artificiale adottato dall'Unione europea, la cui entrata in vigore avviene per fasi. Classifica i sistemi di IA in base ai rischi potenziali per la società. L'AI Act stabilisce regole sia per i modelli di IA per finalità generali sia per quelli a uso aziendale. Non applicare l'AI Act ai modelli di IA che utilizzi può comportare sanzioni che vanno da 7,5 milioni di EUR o l'1,5% del fatturato annuo mondiale fino a 35 milioni di EUR o il 7% del fatturato annuo mondiale.
A chi si applica l'AI Act UE?
L'AI Act UE si applica a numerosi operatori della catena del valore dell'IA, come fornitori, deployer, importatori, distributori, fabbricanti di prodotti e rappresentanti autorizzati. In breve, basta essere fornitori di servizi; l'acquirente finale non è interessato. Se utilizzi l'IA a fini commerciali, sei soggetto all'AI Act. Vediamo rapidamente chi rientra nell'ambito dell'AI Act:
- Fornitori: i fornitori sono persone o organizzazioni che sviluppano sistemi di IA, o li fanno sviluppare per proprio conto, e li immettono sul mercato con il proprio nome o marchio.
- Deployer: i deployer sono persone o organizzazioni che utilizzano sistemi di IA, ad esempio organizzazioni o aziende che usano agenti IA per automatizzare i propri flussi di lavoro.
- Importatori: gli importatori sono persone o organizzazioni situate o stabilite nell'UE che introducono sistemi o modelli di IA di un'azienda stabilita al di fuori dell'UE.
- Distributori: i distributori sono persone o organizzazioni che distribuiscono sul mercato dell'UE modelli di IA sviluppati al di fuori dell'UE.
Cosa richiede l'AI Act UE?
L'AI Act UE classifica i modelli di IA in quattro categorie di rischio. I livelli di rischio indicano la probabilità e la gravità del danno potenziale. I livelli di rischio definiti dall'AI Act sono:
Rischio minimo: chatbot IA e filtri antispam
Rischio limitato: obblighi di trasparenza
Rischio alto: IA in ambito HR, finanza, sanità e infrastrutture critiche (è il livello di cui le aziende sono più spesso responsabili)
Rischio inaccettabile: pratiche vietate
Pratiche di IA vietate
L'AI Act UE elenca esplicitamente alcune pratiche di IA vietate, considerate a livello di rischio inaccettabile. Ad esempio, addestrare e sviluppare modelli di IA per manipolare le preferenze, le opinioni o gli acquisti delle persone è una delle pratiche vietate. È vietato anche fornire informazioni false per convincere un utente ad acquistare un determinato marchio o servizio. L'elenco parziale delle pratiche di IA vietate al momento della pubblicazione di questo articolo comprende:
- Sistemi di social scoring
- Sistemi di riconoscimento delle emozioni
- IA utilizzata per sfruttare le vulnerabilità delle persone
- Scraping non mirato di immagini facciali
- Sistemi di identificazione biometrica
- Uso da parte delle forze dell'ordine di sistemi di identificazione biometrica remota in tempo reale in spazi pubblici
La checklist AI Act UE per le aziende
Se stai eseguendo il fine-tuning di modelli di IA per la tua azienda o cerchi modelli di IA da utilizzare in azienda, ti sarà utile seguire questa checklist.
1. Classificazione del rischio
La prima cosa da verificare e spuntare è se il fornitore rispetta i livelli di rischio dell'AI Act. Se lo strumento di IA che userai rientra nel livello 3 dell'AI Act, come l'IA per la finanza o le HR, verifica che il fornitore sia conforme alle norme dell'AI Act.
2. Data governance
La seconda cosa da verificare è dove il fornitore conserva i dati. A questo scopo, poni al fornitore alcune domande:
- Da dove provengono i dati di addestramento?
- Sono conformi al GDPR?
- È possibile verificare la tracciabilità dei dati?
In base alle risposte a queste domande, potrai capire se il modello di IA è conforme all'AI Act. L'AI Act, infatti, tutela non solo l'output dell'IA generativa, ma tutto, dai dati di addestramento alla conservazione dei dati dei clienti.
3. Registrazione e audit
L'AI Act richiede che i sistemi di IA ad alto rischio registrino automaticamente input, output ed eventi durante il funzionamento. Questi log devono essere conservati per un periodo adeguato alla finalità del sistema e i deployer devono poter ricostruire il percorso decisionale. Per questo devi assicurarti che il fornitore offra sistemi di registrazione, monitoraggio e audit. Ecco alcune domande che puoi porre al fornitore:
- Conservate log automatici di tutti gli input, gli output e gli eventi di sistema?
- Per quanto tempo vengono conservati i log?
- Dove vengono archiviati i log?
4. Supervisione umana
L'AI Act richiede che i sistemi di IA ad alto rischio siano progettati per consentire un'efficace supervisione umana. Le persone fisiche devono essere in grado di:
- comprendere le capacità e i limiti del sistema
- interpretare correttamente gli output
- decidere di non utilizzare il sistema in determinate situazioni
- intervenire sul funzionamento del sistema
Domande che puoi porre al fornitore:
- Quali meccanismi human-in-the-loop sono integrati nel sistema?
- Un operatore umano può ignorare, annullare o scartare un output dell'IA?
- Esiste documentazione di formazione per chi svolge la supervisione?
5. Trasparenza & documentazione
L'AI Act richiede che i sistemi di IA siano accompagnati da istruzioni per l'uso che indichino: finalità prevista, limiti, caratteristiche prestazionali, rischi noti e scenari prevedibili di uso improprio. Inoltre, l'AI Act richiede di fornire agli utenti informazioni trasparenti e oneste quando interagiscono con l'IA.
Domande che puoi porre al fornitore:
- Fornite una documentazione chiara su finalità prevista, limiti e modalità di errore note?
- Esiste una model card o una system card con metriche di prestazione?
- Nell'uso come chatbot o assistente, i contenuti generati dall'IA vengono segnalati agli utenti finali?
6. Residenza dei dati nell'UE
Anche se l'AI Act non impone espressamente l'hosting nell'UE, le sentenze sul GDPR richiedono di fatto che il trattamento dei dati personali non sia soggetto alle leggi di sorveglianza statunitensi. Per i sistemi di IA ad alto rischio che trattano dati personali, la residenza dei dati nell'UE è l'unico modo pratico per rispettare contemporaneamente l'AI Act e il GDPR.
TextCortex: la soluzione di IA conforme all'AI Act UE
Se vuoi integrare nella tua azienda un sistema di IA conforme all'AI Act UE e al GDPR, TextCortex è la soluzione che fa per te. TextCortex è un fornitore di LLM e una soluzione di IA aziendale che soddisfa tutti i requisiti dell'AI Act, archivia e protegge i tuoi dati su server ospitati nell'UE e offre modelli di IA di frontiera in modo conforme all'AI Act.
Usa modelli di frontiera ospitati nell'UE
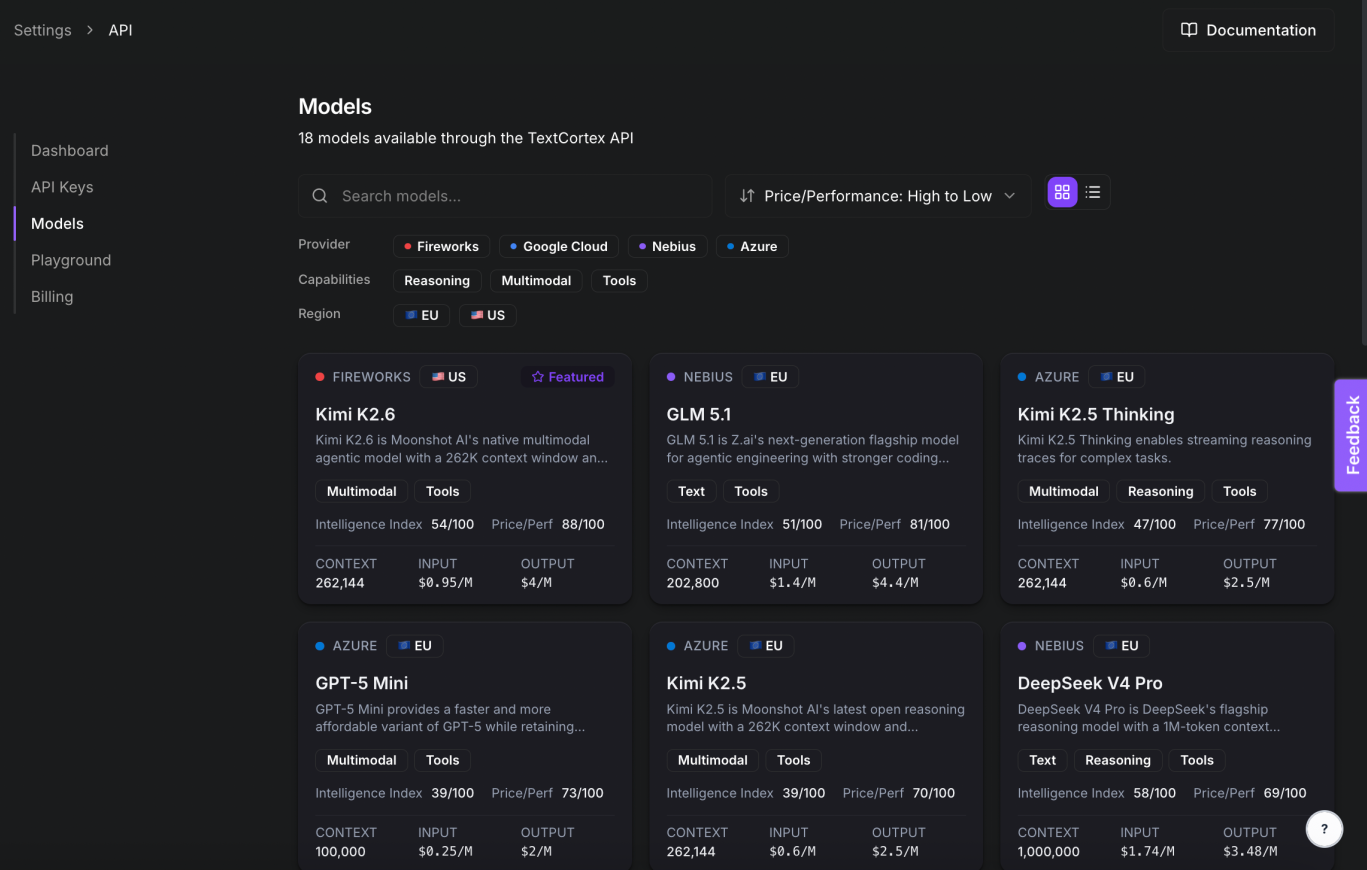
Con TextCortex puoi integrare nei flussi di lavoro aziendali modelli di frontiera all'avanguardia come GPT-5.5, GPT-5.4, Claude Opus 4.7, Claude Sonnet 4.6 e Gemini Pro 3.1, ospitati nell'UE e conformi all'AI Act. TextCortex offre modelli di frontiera e alternative performanti più economiche come GLM 5.1 e DeepSeek V4 Pro, ospitati nell'UE, tramite un'unica API.
Agenti IA e funzionalità aziendali
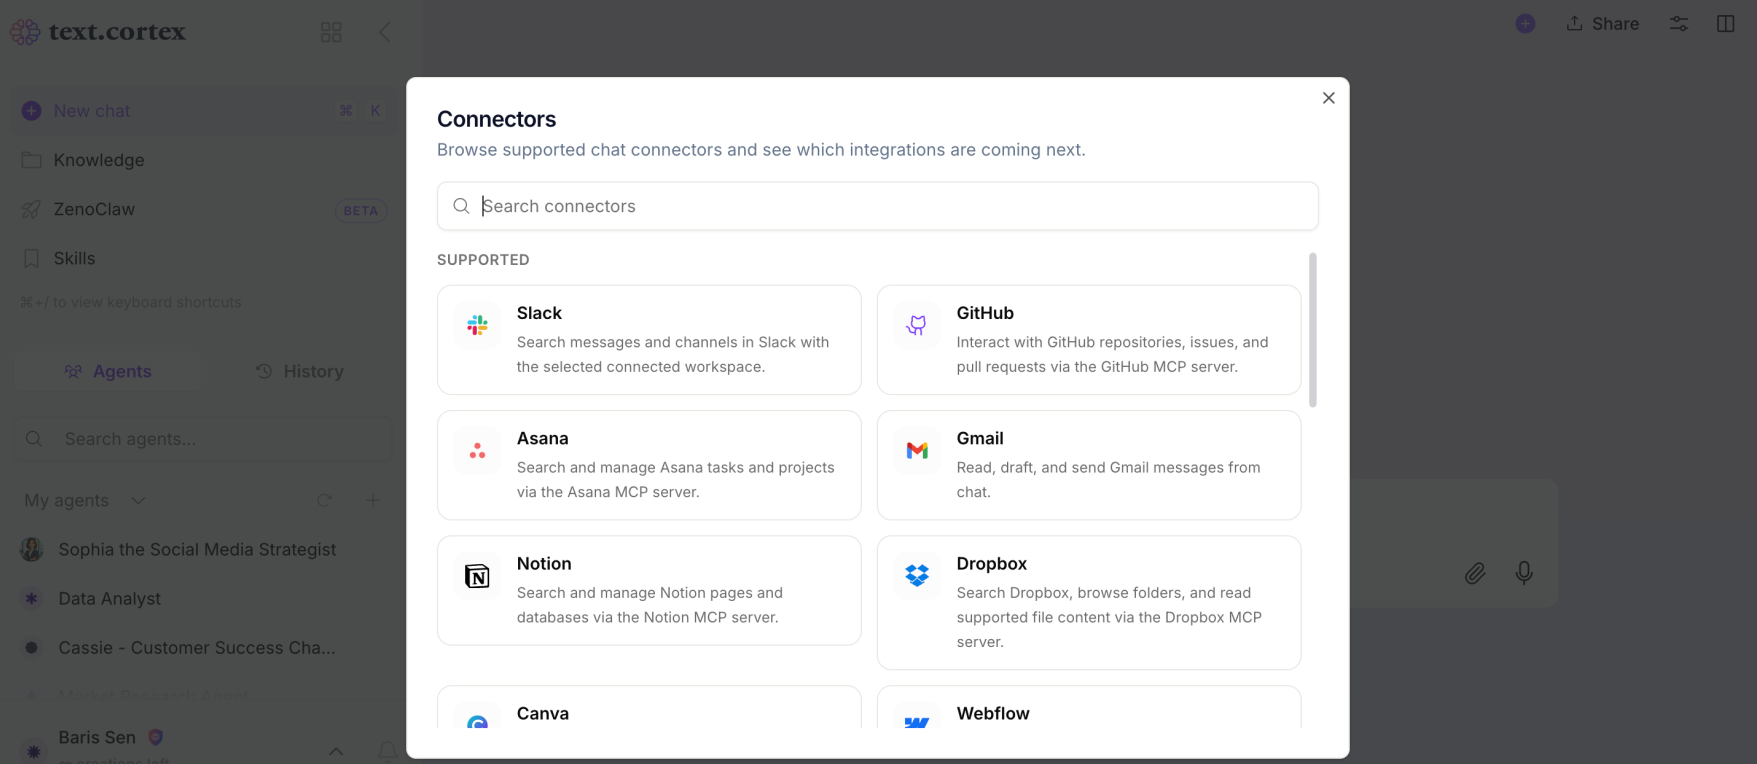
Se vuoi automatizzare i flussi di lavoro della tua azienda o migliorare la gestione della conoscenza, TextCortex è la soluzione che cerchi. TextCortex include un framework per agenti IA, skill e connettori che puoi personalizzare per attività specifiche. Con il framework per agenti IA puoi creare automazioni per attività o reparti specifici; con le skill puoi aggiungere ai tuoi agenti funzionalità mirate ai casi d'uso; con i connettori puoi dare ai tuoi agenti accesso alle app di cui hanno bisogno.
Domande frequenti
Quali sono le sanzioni previste dall'AI Act UE in caso di mancata conformità?
Non applicare l'AI Act ai tuoi modelli di IA può comportare sanzioni che vanno da 7,5 milioni di EUR o l'1,5% del fatturato annuo mondiale fino a 35 milioni di EUR o il 7% del fatturato annuo mondiale.
ChatGPT è conforme all'AI Act UE?
No, ChatGPT non offre la conformità all'AI Act né nella versione gratuita né nei piani a pagamento. Tuttavia, puoi accedere ai modelli di ChatGPT ospitati nell'UE e conformi all'AI Act tramite TextCortex.
Cosa richiede l'AI Act UE ai fornitori di IA?
L'AI Act UE richiede ai fornitori di IA di classificare i propri sistemi per livello di rischio (minimo, limitato, alto o vietato), mantenere sistemi di gestione del rischio e di data governance, fornire documentazione di conformità per l'IA ad alto rischio, garantire la supervisione umana e conservare log di audit automatici.