La Ley de IA de la UE será plenamente aplicable en agosto de 2026, por lo que las empresas tienen poco tiempo para evaluar a sus proveedores. Muchas herramientas de IA aún no cumplen la Ley de IA de la UE, lo que plantea desafíos legales y de implementación para las empresas. Debes adaptar tus herramientas de IA actuales a la Ley de IA de la UE antes de agosto de 2026. Como alternativa, puedes optar por otras plataformas de IA que cumplan tanto la Ley de IA de la UE como el RGPD. Si quieres conocer los requisitos de la Ley de IA de la UE o descubrir plataformas de IA alojadas en la UE que puedes usar, aquí tienes todo lo que necesitas.
En este artículo veremos qué es la Ley de IA de la UE y por qué es importante para las empresas.
TL;DR
La Ley de IA de la UE entra plenamente en vigor en agosto de 2026 e impone sanciones de hasta 35 millones de € o el 7 % de la facturación mundial por incumplimiento. Se aplica a proveedores, responsables del despliegue, importadores y distribuidores de sistemas de IA, y los clasifica en cuatro niveles de riesgo: mínimo, limitado, alto y prohibido. Las empresas suelen situarse en el nivel de alto riesgo cuando usan IA en RR. HH., finanzas e infraestructuras críticas. Entre las prácticas prohibidas están la puntuación social, el reconocimiento de emociones y la IA manipuladora. Un checklist de cumplimiento de seis puntos abarca: clasificación del riesgo, gobernanza de datos (obtención y trazabilidad de datos conformes al RGPD), registro y auditoría, supervisión humana con capacidad de intervención, transparencia y documentación, y residencia de datos en la UE para evitar conflictos con las leyes de vigilancia de EE. UU. ChatGPT no cumple la Ley de IA de la UE de forma predeterminada, pero puede usarse de forma conforme a través de proveedores alojados en la UE. TextCortex ofrece una solución lista para usar: modelos de frontera (GPT-5.5, Claude Opus 4.7, Gemini 3.1 Pro) y alternativas económicas (GLM 5.1, DeepSeek V4 Pro) como API alojadas en la UE y conformes al RGPD, con agentes de IA, skills, conectores y funciones de automatización empresarial integrados.
¿Qué es la Ley de IA de la UE?
La Ley de IA de la UE es un marco jurídico para la inteligencia artificial aprobado por la Unión Europea que entra en vigor de forma escalonada. Clasifica los sistemas de IA según los riesgos potenciales que suponen para la sociedad. La Ley de IA de la UE establece normas tanto para los modelos de IA de uso general como para los de uso empresarial. No aplicar la Ley de IA de la UE a los modelos de IA que utilizas puede acarrear sanciones que van desde 7,5 millones de EUR o el 1,5 % de la facturación anual mundial hasta 35 millones de EUR o el 7 % de la facturación anual mundial.
¿A quién se aplica la Ley de IA de la UE?
La Ley de IA de la UE se aplica a múltiples operadores de la cadena de valor de la IA, como proveedores, responsables del despliegue, importadores, distribuidores, fabricantes de productos y representantes autorizados. En resumen, basta con ser proveedor de servicios; el comprador final no se ve afectado. Si usas la IA con fines comerciales, estás sujeto a la Ley de IA de la UE. Veamos rápidamente quiénes están cubiertos por la Ley de IA de la UE:
- Proveedores: son personas u organizaciones que desarrollan sistemas de IA, o los encargan a terceros, y los comercializan con su propio nombre o marca.
- Responsables del despliegue: son personas u organizaciones que utilizan sistemas de IA, por ejemplo, organizaciones o empresas que usan agentes de IA para automatizar sus flujos de trabajo.
- Importadores: son personas u organizaciones ubicadas o establecidas en la UE que introducen sistemas o modelos de IA de una empresa establecida fuera de la UE.
- Distribuidores: son personas u organizaciones que distribuyen en el mercado de la UE modelos de IA desarrollados fuera de la UE.
¿Qué exige la Ley de IA de la UE?
La Ley de IA de la UE clasifica los modelos de IA en cuatro categorías de riesgo. Los niveles de riesgo se refieren a la probabilidad y la gravedad del posible daño. Los niveles de riesgo definidos por la Ley de IA de la UE son:
Riesgo mínimo: chatbots de IA y filtros de spam
Riesgo limitado: obligaciones de transparencia
Alto riesgo: IA en RR. HH., finanzas, sanidad e infraestructuras críticas (este es el nivel del que las empresas suelen ser responsables)
Riesgo inaceptable: prácticas prohibidas
Prácticas de IA prohibidas
La Ley de IA de la UE enumera expresamente ciertas prácticas de IA prohibidas por considerar que suponen un riesgo inaceptable. Por ejemplo, ajustar y desarrollar modelos de IA para manipular las preferencias, opiniones o compras de las personas es una de las prácticas prohibidas. También está prohibido proporcionar información falsa para convencer a un usuario de que compre una marca o un servicio concretos. La lista parcial de prácticas de IA prohibidas en el momento de publicar este artículo incluye:
- Sistemas de puntuación social
- Sistemas de reconocimiento de emociones
- IA utilizada para aprovecharse de las vulnerabilidades de las personas
- Extracción no selectiva de imágenes faciales
- Sistemas de identificación biométrica
- Uso policial de sistemas de identificación biométrica remota en tiempo real en espacios públicos
El checklist de la Ley de IA de la UE para empresas
Si estás ajustando modelos de IA para tu empresa o buscas modelos de IA para usarlos en ella, te resultará útil aplicar el siguiente checklist.
1. Clasificación del riesgo
Lo primero que debes comprobar es si el proveedor cumple los niveles de riesgo de la Ley de IA de la UE. Si la herramienta de IA que vas a usar se encuentra en el nivel 3 de la Ley de IA de la UE, como la IA para finanzas o RR. HH., verifica que el proveedor cumple la normativa de la Ley de IA de la UE.
2. Gobernanza de datos
Lo segundo que debes comprobar es dónde almacena los datos el proveedor. Para ello, conviene que le hagas algunas preguntas:
- ¿De dónde proceden los datos de entrenamiento?
- ¿Cumplen el RGPD?
- ¿Se puede auditar la trazabilidad de los datos?
Según las respuestas a estas preguntas, podrás saber si el modelo de IA cumple la Ley de IA de la UE. Y es que la Ley de IA de la UE no solo regula los resultados de la IA generativa, sino todo, desde los datos de entrenamiento hasta el almacenamiento de los datos de los clientes.
3. Registro y auditoría
La Ley de IA de la UE exige que los sistemas de IA de alto riesgo registren automáticamente las entradas, salidas y eventos durante su funcionamiento. Estos registros deben conservarse durante un periodo adecuado a la finalidad del sistema, y los responsables del despliegue deben poder reconstruir el recorrido de las decisiones. Por eso, debes asegurarte de que el proveedor ofrece sistemas de registro, monitorización y auditoría. Estas son algunas preguntas que puedes hacerle al proveedor:
- ¿Mantenéis registros automáticos de todas las entradas, salidas y eventos del sistema?
- ¿Cuál es el periodo de conservación de los registros?
- ¿Dónde se almacenan los registros?
4. Supervisión humana
La Ley de IA de la UE exige que los sistemas de IA de alto riesgo estén diseñados para permitir una supervisión humana eficaz. Las personas físicas deben poder:
- comprender las capacidades y limitaciones del sistema
- interpretar correctamente los resultados
- decidir no usar el sistema en situaciones concretas
- intervenir en el funcionamiento del sistema
Preguntas que puedes hacerle al proveedor:
- ¿Qué mecanismos de intervención humana (human-in-the-loop) incorpora el sistema?
- ¿Puede un operador humano anular, revertir o descartar un resultado de la IA?
- ¿Existe documentación de formación para las personas encargadas de la supervisión?
5. Transparencia y documentación
La Ley de IA de la UE exige que los sistemas de IA vayan acompañados de instrucciones de uso que incluyan: finalidad prevista, limitaciones, características de rendimiento, riesgos conocidos y escenarios previsibles de uso indebido. Además, la Ley de IA de la UE exige ofrecer a los usuarios información transparente y veraz cuando interactúan con la IA.
Preguntas que puedes hacerle al proveedor:
- ¿Proporcionáis documentación clara sobre la finalidad prevista, las limitaciones y los modos de fallo conocidos?
- ¿Hay una model card o system card con métricas de rendimiento?
- En el uso como chatbot o asistente, ¿se informa a los usuarios finales de que el contenido ha sido generado por IA?
6. Residencia de datos en la UE
Aunque la Ley de IA de la UE no obliga expresamente a alojar los datos en la UE, las resoluciones sobre el RGPD exigen, en la práctica, que el tratamiento de datos personales no esté sujeto a las leyes de vigilancia de EE. UU. Para los sistemas de IA de alto riesgo que tratan datos personales, la residencia de datos en la UE es la única forma práctica de cumplir a la vez la Ley de IA y el RGPD.
TextCortex: la solución de IA para cumplir la Ley de IA de la UE
Si quieres integrar en tu empresa un sistema de IA conforme a la Ley de IA de la UE y al RGPD, TextCortex es la solución para ti. TextCortex es un proveedor de LLM y una solución de IA empresarial que cumple todos los requisitos de la Ley de IA de la UE, almacena y protege tus datos en servidores alojados en la UE y ofrece modelos de IA de frontera conformes a la Ley de IA de la UE.
Usa modelos de frontera alojados en la UE
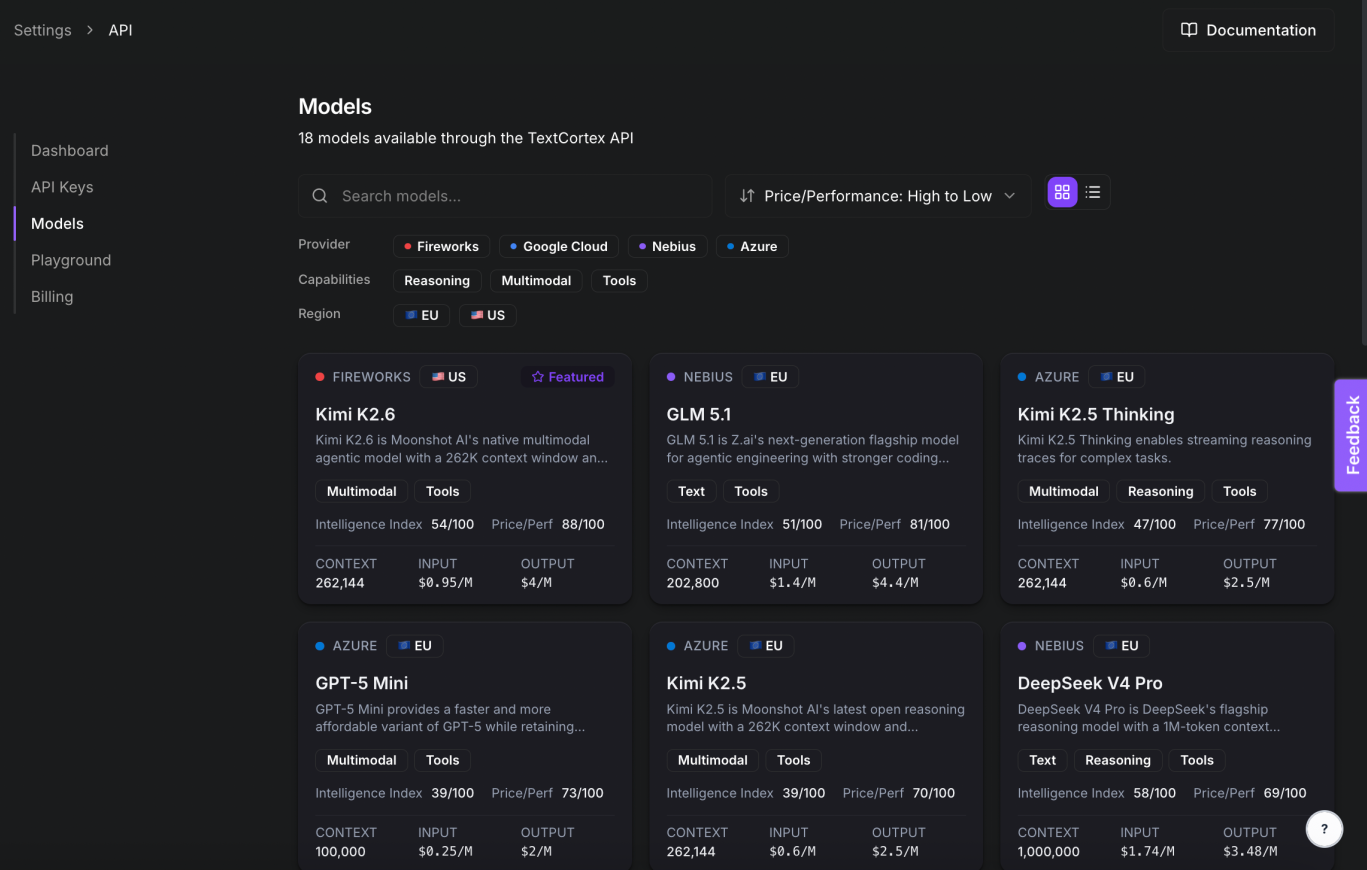
Con TextCortex puedes integrar en los flujos de trabajo de tu empresa modelos de frontera de última generación como GPT-5.5, GPT-5.4, Claude Opus 4.7, Claude Sonnet 4.6 y Gemini Pro 3.1, alojados en la UE y conformes a la Ley de IA de la UE. TextCortex ofrece modelos de frontera y alternativas de alto rendimiento más económicas, como GLM 5.1 y DeepSeek V4 Pro, alojados en la UE a través de una única API.
Agentes de IA y funciones empresariales
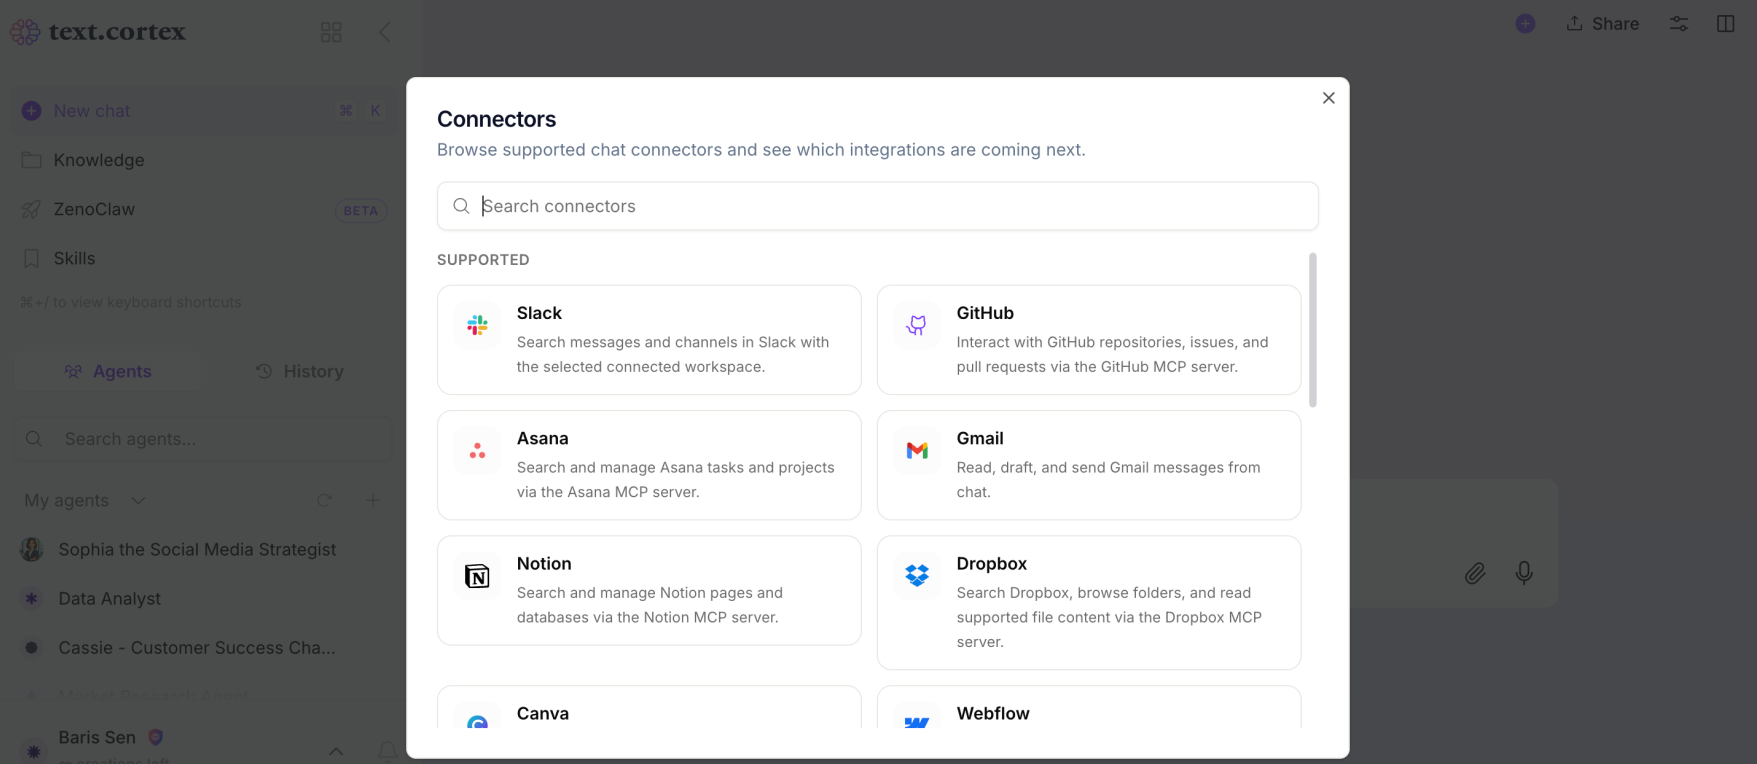
Si quieres automatizar los flujos de trabajo de tu empresa o mejorar tu gestión del conocimiento, TextCortex es la solución que buscas. TextCortex incluye un framework de agentes de IA, skills y conectores que puedes personalizar para tareas concretas. Con el framework de agentes de IA puedes crear automatizaciones para tareas o departamentos específicos; con las skills, añadir a tus agentes funciones centradas en casos de uso; y con los conectores, dar a tus agentes acceso a las aplicaciones que necesitan.
Preguntas frecuentes
¿Cuáles son las sanciones por incumplir la Ley de IA de la UE?
No aplicar la Ley de IA de la UE a tus modelos de IA puede acarrear sanciones que van desde 7,5 millones de EUR o el 1,5 % de la facturación anual mundial hasta 35 millones de EUR o el 7 % de la facturación anual mundial.
¿ChatGPT cumple la Ley de IA de la UE?
No. ChatGPT no ofrece el cumplimiento de la Ley de IA de la UE ni en su versión gratuita ni en sus planes de pago. Sin embargo, puedes acceder a los modelos de ChatGPT alojados en la UE y conformes a la Ley de IA de la UE a través de TextCortex.
¿Qué exige la Ley de IA de la UE a los proveedores de IA?
La Ley de IA de la UE exige a los proveedores de IA clasificar sus sistemas por nivel de riesgo (mínimo, limitado, alto o prohibido), mantener sistemas de gestión de riesgos y de gobernanza de datos, aportar documentación de conformidad para la IA de alto riesgo, garantizar la supervisión humana y mantener registros de auditoría automáticos.